اگر فکر میکنید ذخیره رمزهای عبور در آیفون و نگهداری اطلاعات شخصی در برنامه Notes به اندازه کافی امن است، کشف یک جاسوسافزار جدید نشان میدهد این اعتماد میتواند خطرناک باشد. شرکت امنیت موبایل iVerify از شناسایی نسخهای جدید از بدافزار DarkSword خبر داده که میتواند رمزهای ذخیرهشده در Keychain اپل، یادداشتها، عکسها و اطلاعات کیف پول رمزارزی را جمعآوری کند.
اهمیت این بدافزار زمانی روشنتر میشود که به نوع اطلاعات قابل سرقت توجه کنیم. دسترسی به رمزهای ذخیرهشده میتواند حسابهای آنلاین کاربر را در معرض خطر قرار دهد و استخراج یادداشتها و عکسها نیز حریم خصوصی او را تهدید میکند.
P7 DarkSword چه اطلاعاتی را از آیفون میدزدد؟
بررسی iVerify نشان میدهد گونه P7 DarkSword فقط به دنبال یک نوع اطلاعات محدود نیست و مجموعهای از قابلیتها برای جمعآوری دادههای حساس دارد. این جاسوسافزار میتواند محتوای Keychain را استخراج کند که بخشی از سیستم اپل برای نگهداری امن اطلاعاتی مانند رمزهای عبور است.
کیف پولهای رمزارزی هم در فهرست اهداف این بدافزار قرار دارند و یک ماژول اختصاصی برای استخراج اطلاعات برنامه imToken دارد. قابلیت دیگری با نام wallet_scan نیز برنامههای کیف پول نصبشده روی دستگاه را به منظور به سرقت بردن اطلاعات آنها بررسی میکند.
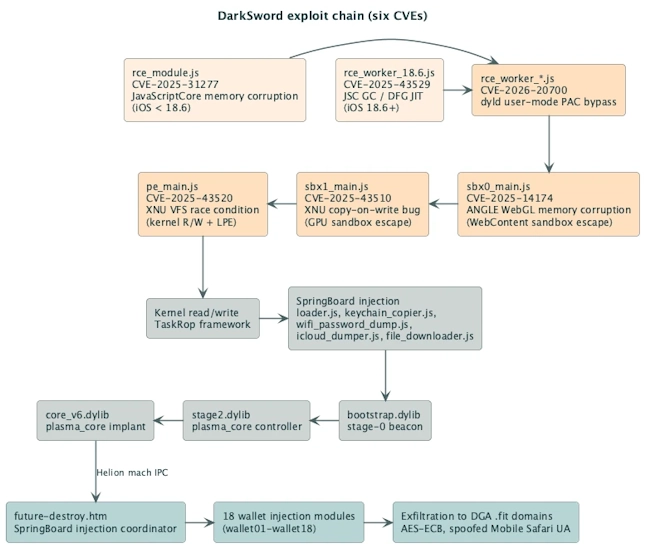
بدافزار P7 DarkSword علاوه بر این موارد میتواند پایگاههای داده برنامه Apple Notes را همراه با فایلهای جانبی آنها جمعآوری کند. عکسهای ذخیرهشده روی دستگاه و فهرست برنامههای نصبشده نیز از دیگر دادههایی هستند که این بدافزار سراغشان میرود.
تماس با سازنده بدافزار هر ۱۵ ثانیه یک بار
یکی از جزئیات قابل توجه در گزارش iVerify، نحوه ارتباط بدافزار با گردانندگان آن است. P7 DarkSword بهصورت پیشفرض هر ۱۵ ثانیه یک بار با سرور خود تماس میگیرد. البته این فاصله ثابت نیست و اپراتور میتواند با ارسال فرمان از راه دور، مدت انتظار را تغییر دهد یا با فرمان خروج، فعالیت بدافزار را بهطور کامل متوقف کند.
این بدافزار همچنین قابلیتی با نام disk_scan دارد که برای اسکن کردن حافظه دستگاه طراحی شده است. این بخش میتواند اطلاعات را در قالب بستههای جداگانه ارسال کند و سپس ردپاهای خودش را حذف کند.
چنین قابلیتهایی در کنار جمعآوری اطلاعات از چند بخش مختلف دستگاه، دامنه دادههایی را که ممکن است در یک آلودگی موفق افشا شوند افزایش میدهد. البته گزارش موجود بهتنهایی مشخص نمیکند که تمام این قابلیتها در نمونه کشفشده با موفقیت اجرا شدهاند یا چه حجمی از اطلاعات واقعاً به دست مهاجم رسیده است.
کدام آیفونها در معرض خطر هستند؟
متاسفانه گزارش iVerify مدلهای آسیبپذیر آیفون یا نسخههای مشخص iOS را معرفی نمیکند. با این حال در کد بدافزار نشانههایی دیده میشود که به iOS 18 اشاره دارند.
برای نمونه درخواستهای ارسالی بدافزار از یک User-Agent ثابت استفاده میکنند که نسخه iOS 18.5 را مشخص میکند. نام برخی فایلهای داخلی نیز شامل عبارتهایی مانند rce_worker_18.4.js و sbx0_main_18.5 است.
با وجود این نشانهها، نمیتوان نتیجه گرفت که جاسوسافزار مورد بحث فقط آیفونهای مجهز به iOS 18 را هدف میگیرد. این نامها و مشخصات بخشی از کد بدافزار هستند و لزوماً فهرست نسخههای آسیبپذیر را نشان نمیدهند. به همین ترتیب نبود نام نسخههای جدیدتر در این کد هم به معنی امن بودن آنها نیست.
بنابراین فعلاً نمیتوان گفت کدام مدلها یا نسخههای iOS در برابر بدافزار P7 DarkSword آسیبپذیرند. گزارش منتشرشده نیز اطلاعات کافی برای تعیین روش ورود بدافزار به دستگاه یا نیاز آن به آسیبپذیری خاصی ارائه نمیکند. با این حال بهروز نگهداشتن سیستمعامل دستگاه و نصب اپلیکیشنها از اپاستور خود اپل میتواند تا حد زیادی از شما در برابر چنین بدافزارهای محافظت کند.
متاسفانه امکان نصب آنتیویروس بر روی iOS وجود ندارد.