بانکهای کره جنوبی اخیراً هدف موجی از حملات سایبری گسترده قرار گرفتهاند و بررسیهای شرکت CrowdStrike نشان میدهد مظنون اصلی این پرونده، احتمالاً یک جوان ۲۶ ساله مقیم چین است که برای نفوذ به این سیستمها از یک ایجنت هوش مصنوعی چینی و ابزار کدنویسی Claude Code استفاده کرده است.
شرکت امنیت سایبری آمریکایی CrowdStrike در گزارشی اعلام کرد پس از بررسی نشستهای کاری این ابزار هوش مصنوعی و زیرساختهای مرتبط با این کمپین نفوذ، هویت و مشخصات فردی وابسته به هکر مظنون شناسایی شده و به نظر میرسد این فرد در استان گوانگدونگ چین حضور دارد.
از اواخر ماه سپتامبر، حداقل ۹ بانک در کره جنوبی اعلام کردهاند که هدف حملات سایبری قرار گرفتهاند. این موضوع باعث شد تا پلیس کره جنوبی تحقیقات خود را آغاز کند و «لی جائه میونگ»، رئیسجمهور این کشور نیز دستور اتخاذ اقدامات قاطع را صادر نماید.
نفوذ به بانکهای کره جنوبی با ایجنت هوش مصنوعی
شرکت CrowdStrike اعلام کرده که هکر از ابزار متنباز ARTEX که بهتازگی در چین برای آزمون نفوذ منتشر شده، همراه با مدلهای زبانی بزرگ از جمله Claude استفاده کرده است. در گزارش این شرکت اشاره شده است:
«هرچند این فعالیت هنوز به یک گروه هکری شناختهشده و نامدار نسبت داده نشده، اما با اطمینان میتوان گفت که عامل تهدید چینیزبان بوده، اهداف مالی داشته و براساس استفاده از ابزار چینی ARTEX و پرامپتهای مشاهدهشده به زبان چینی عمل کرده است.»
CrowdStrike همچنین میگوید هکر حتی از Claude سؤال کرده که هکرها معمولاً دادههای سرقتشده از کاربران کرهای را کجا میفروشند و خواستار راهنمایی برای یافتن کانالهای تلگرامی فروش اطلاعات کاربران کرهای شده است. در چت دیگری، او از Claude خواسته تا یک رزومه بهعنوان پژوهشگر امنیت برایش بسازد و در آن از جزییاتی مانند حساب کاربری تلگرام، سن، سوابق تحصیلی و محلی در شهر مائومینگ در جنوب استان گوانگدونگ چین استفاده کند.
ابزار ARTEX یک ایجنت متنباز هوش مصنوعی برای آزمون نفوذ خودکار است که توسط یک مهندس امنیت چینی با نام مستعار Autumn در گیتهاب قرار گرفته است. این ابزار یک مدل زبانی مستقل نیست، بلکه به مدلهای زبانی خارجی نظیر ChatGPT ،Claude و دیپسیک متصل میشود تا به سازمانها در بررسی آسیبپذیریهای شبکههایشان کمک کند. در صفحه گیتهاب این ابزار قید شده که هدف از ساخت آن تنها یادگیری فردی، پژوهش روی کدها و ارزیابیهای فنی محلی است و نباید برای آزمایشهای واقعی علیه وبسایتها و سیستمهای آنلاین به کار گرفته شود.
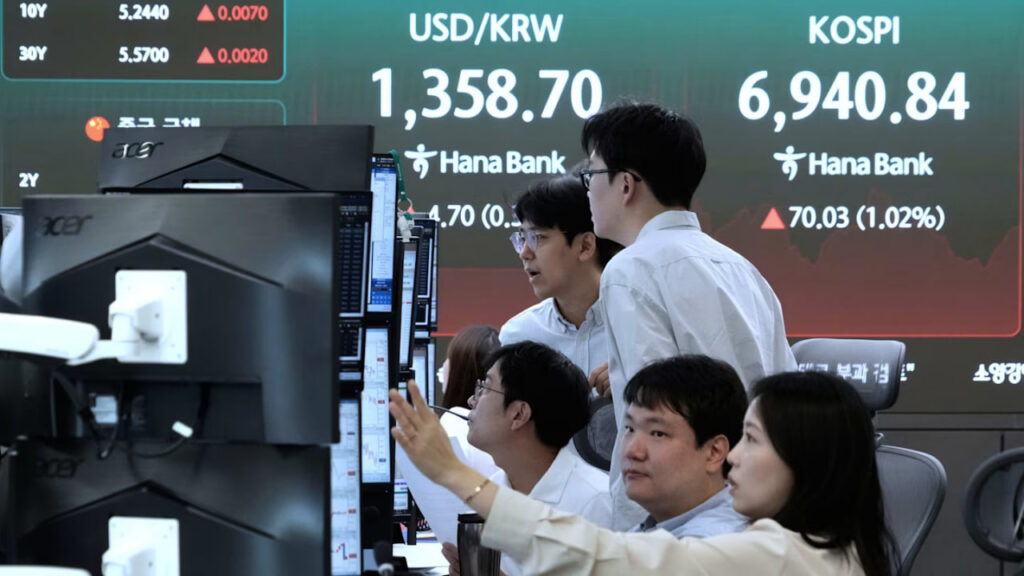
«آدام مایرز»، معاون ارشد عملیات مقابله با تهدیدات در CrowdStrike، اعلام کرده که این پرونده نمونهای واضح از بهرهگیری یک نیروی انسانی از ایجنتهای هوش مصنوعی برای انجام حملاتی گسترده است. او درباره اهمیت این موضوع توضیح داده که این حمله نشان میدهد یک نفر میتواند با بهرهگیری از توان هوش مصنوعی، شمار بسیار زیادی از اهداف را در بازه زمانی بسیار کوتاهی هدف قرار دهد.
این اتفاق میتواند نگرانیهای امنیتی درباره رشد ایجنتهای هوش مصنوعی و میزان آمادگی سازمانها برای دفاع در برابر آنها را تشدید کند.